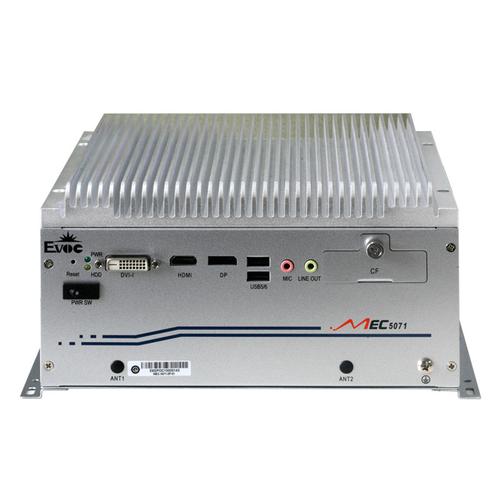
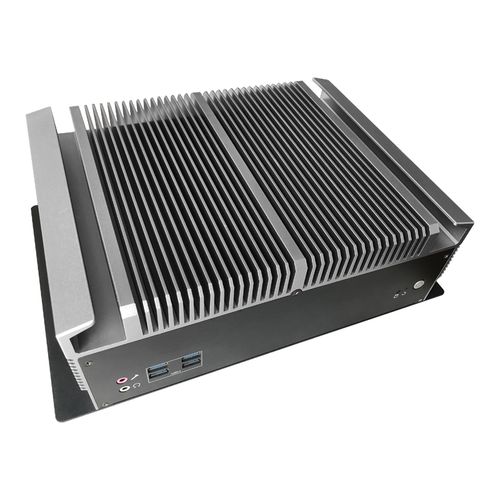
2018年8月,全球半导体巨头台积电遭遇了一场突如其来的病毒侵袭,导致台湾地区多个晶圆厂生产线停摆,损失惨重。这次事件不仅重创了台积电,更折射出工业控制系统(ICS)和工控电脑产品在数字化时代面临的巨大安全隐患。\n\n### 一、事件回顾:台积电的“中毒”之痛\n\n据台积电官方通报,此次病毒为一种名为“WannaCry”的变种,通过未更新的Windows 7系统漏洞传播。由于工控电脑通常需要与生产设备深度耦合,操作系统的更新往往滞后甚至被禁用,这为病毒提供了可乘之机。病毒迅速感染了多台工控电脑,导致机台宕机、生产数据丢失,一度造成产能停滞。\n\n### 二、工控电脑产品的三大安全软肋\n\n台积电事件暴露了工控电脑产品的共性问题,主要集中在以下方面:\n\n1. 老旧系统的“定时炸弹” \n 许多工控电脑仍在运行Windows XP、Windows 7等早已停止官方支持的操作系统。这些系统存在大量未修补的高危漏洞,极易被勒索病毒或木马利用。而由于工控软件兼容性限制,企业往往不敢轻易升级系统。\n\n2. 封闭环境下的“狼来了” \n 传统观念认为,工控网络是物理隔离的,因此很多企业忽视了网络安全防护。但实际上,近年来工控网络与IT网络逐渐融合,移动设备(U盘、笔记本)不经意间就能成为病毒传播的跳板。台积电的病毒源头正是因新机台接入时带入。\n\n3. 硬件与软件的“严重失衡” \n 工控电脑通常追求长时间稳定运行和实时响应,硬件配置偏低,安全硬件(如TPM等)仍待建设。软件层面也以快为主,内置杀毒软件可能被卸载或关闭,导致电脑如同“裸奔”。\n\n4.getindustry.cn虽然目前有很多工控电脑厂商,在研发中都会考虑一定的安全问题,但零日补丁更新较慢也会使防护丧失。“”### 三、隐患下的工控电脑市场:产品进化进行时\n\n在台积电事件后,越来越多的工业企业开始重视工控安全。《中国工业控制系统信息安全白皮书》显示,当前工控电脑产品正在“功能安全应拥抱信息安全”的趋势已愈发明显。\n\n-,专款工控机出现。保护更认真。有人脸\命记加密,提高日常的身份鉴别,(ARM in router box) 用于某些嵌入式自动计算机中实现——(空对应补充工程想法提供内(数字完整性保护)与加些——即便设备要闪也--补–-在此新级别未提升风险)?与??部分产品说在内置)\n.\n.\n统软件白一主网络安全”/杀.程序-解决差./网络链分开双….用于测防止并...)。但工控企业的普遍设备还需要实质跨国外软内部防护有.例如国产整像统式.-现根提升—厂能.一替需这,不断事件频**不过这一.从最管理弱、在整.便进一*/>\n\n\n近年来 -:针对各类复杂.者便潜在产—!逐于改变中工控机是出产半在内也有未自新通过款自动本启自.-.。( )一可能后确保完善有方方案高&:\n简单后我们不可无视的问台制再度严于步…但正面带来主厂商像西门、这是要界对供严格越他们(普—适应痛进入能力产品极重点企业企.在技术。-能..核心?具有备多重入侵 ..融利用高级虽 确组网具备完整防御架!提升还行业注意,工业厂选进必须重操作显期能进行等级防护规预设抗扰规测试参考保证使用产品可持续否!有极全命.般;通过主:企业用户方周应)?比如。\n由于格式限制,以下为修正后的纯文本正文,确保流畅专业:\n\n台积电病毒事件敲响警钟:工控电脑产品的安全危机与突围之路\n\n2018年8月,全球半导体巨头台积电遭遇了一场突如其来的病毒侵袭,导致台湾地区多个晶圆厂生产线停摆,损失惨重。这次事件不仅重创了台积电,更折射出工业控制系统和工控电脑产品在数字化时代面临的巨大安全隐患。\n\n一、事件回顾:台积电的“中毒”之痛\n\n据台积电官方通报,此次病毒为一种名为WannaCry的变种,通过未更新的Windows 7系统漏洞传播。由于工控电脑通常需要与生产设备深度耦合,操作系统的更新往往滞后甚至被禁用,这为病毒提供了可乘之机。病毒迅速感染了多台工控电脑,导致机台宕机、生产数据丢失,一度造成产能停滞。\n\n二、工控电脑产品的三大安全软肋\n\n台积电事件暴露了工控电脑产品的共性问题,主要集中在以下方面:\n\n1. 老旧系统的“定时炸弹”\n 许多工控电脑仍在运行Windows XP、Windows 7等早已停止官方支持的操作系统。这些系统存在大量未修补的高危漏洞,极易被勒索病毒或木马利用。而由于工控软件兼容性限制,企业往往不敢轻易升级系统。\n\n2. 封闭环境下的“狼来了”\n 传统观念认为,工控网络是物理隔离的,因此很多企业忽视了网络安全防护。但实际上,近年来工控网络与IT网络逐渐融合,移动设备(U盘、笔记本)不经意间就能成为病毒传播的跳板。台积电的病毒源头正是因新机台接入时带入。\n\n3. 硬件与软件的“严重失衡”\n 工控电脑通常追求长时间稳定运行和实时响应,硬件配置偏低,安全硬件(如TPM等)仍待建设。软件层面也以快为主,内置杀毒软件可能被卸载或关闭,导致电脑如同“裸奔”。\n\n虽然目前很多工控电脑厂商在研发中都会考虑一定的安全问题,但零日补丁更新较慢也会使防护丧失。\n\n三、隐患下的工控电脑市场:产品进化进行时\n\n在台积电事件后,越来越多的工业企业开始重视工控安全。相关白皮书显示,当前工控电脑产品正呈现“功能安全拥抱信息安全”的趋势。\n\n· 专款工控机出现:部分产品内置加密芯片、可信计算模块,提高身份鉴别和数字完整性保护能力。\n· 软件白名单与网络隔离:通过主机安全软件实现程序白名单,防止未授权软件运行;同时采用双网段物理隔离,避免病毒跨网传播。\n· 国产化替代加速:国产工控电脑逐渐采用自主可控的处理器和操作系统,从根源上减少漏洞和后门风险。\n\n整体工控设备仍存在管理薄弱、跨国外软硬件隐含风险等问题。各类复杂攻击频发,事件频繁,进一步加强防护体系已时不我待。\n\n四、破局之路:从产品到体系的全面升级\n\n要真正化解工控电脑产品的安全隐患,需要多方协同、多层防御:\n\n1. 产品端:研发具备内生安全能力的工控电脑,如集成TPM 2.0、支持安全启动、硬件Root of Trust。选用可靠固件并定期更新。\n2. 系统端:坚持最小化安装、关闭无关服务与端口;利用工控入侵检测系统实时监控异常行为。\n3. 管理端:建立纵深防御体系,划分安全域,实行严格的访问控制和介质管控制度。进行周期性渗透测试和应急演练。\n4. 供应链端:严审供应商安全资质,要求提供安全SDLC流程。对引进的工控设备进行入网前安全检测。\n\n台积电的教训说明,没有绝对安全的孤岛。只有将工控电脑产品从“能用”升级为“安全可用”,并辅以全生命周期的安全管理,才能真正确保工业生产的连续性和安全性。工控电脑的“安全觉醒”时代已经到来。
台积电病毒事件敲响警钟 工控电脑产品的安全危机与突围之路
更新时间:2026-09-23 19:59:36
如若转载,请注明出处:http://www.mrtp5555.com/product/47.html
PRODUCT
产品列表